من النووي إلى القرصنة.. كوريا الشمالية تفتح جبهة رقمية جديدة في مواجهة ترامب


سلاح خارج الحسابات التقليدية
لم تعد المواجهة بين الولايات المتحدة وكوريا الشمالية محصورة في البرنامجين النووي والصاروخي أو في العقوبات الاقتصادية المتبادلة، إذ برزت العملات المشفرة والأمن السيبراني بوصفهما ساحة جديدة للصراع، مع اتهامات لبيونغ يانغ بتوسيع عمليات القرصنة الإلكترونية لاستهداف المؤسسات المالية الرقمية والحصول على موارد مالية خارج النظام المصرفي التقليدي.
وفي هذا السياق، أثارت عملية اختراق منصة «باينانس»، أكبر منصات تداول العملات المشفرة عالمياً، جدلاً واسعاً بعد تقارير تحدثت عن سحب أصول رقمية بقيمة 6.3 مليار دولار خلال نحو 20 دقيقة. ولا تكمن أهمية الحادث في حجم الأموال المعلن عنها فحسب، بل في ما يطرحه من تساؤلات بشأن قدرة المنصات الكبرى على حماية أصول بمليارات الدولارات، واحتمالات توظيف الهجمات الإلكترونية في الالتفاف على العقوبات الدولية.
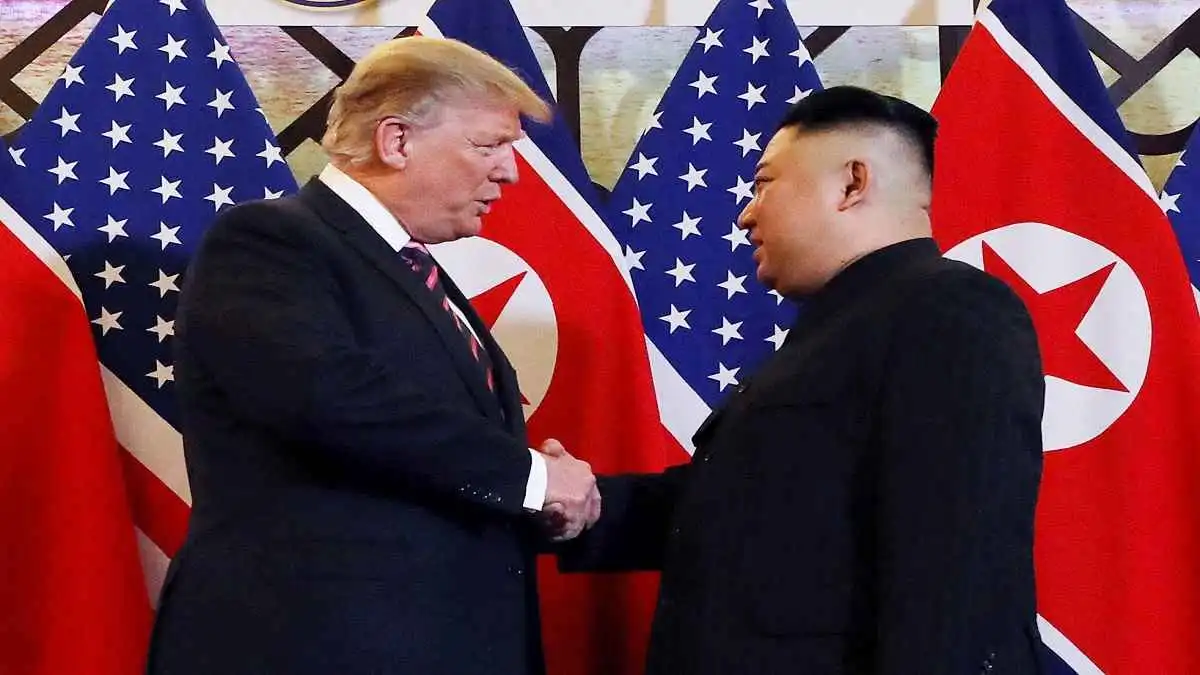
وتضع هذه التطورات إدارة الرئيس الأمريكي دونالد ترامب أمام تحدٍ يتجاوز أدوات الضغط التقليدية، في ظل اتهامات أمريكية لبيونغ يانغ باستخدام القرصنة وسرقة الأصول الرقمية وغسل الأموال لتوفير موارد مالية تدعم أولوياتها، بما فيها البرامج العسكرية.
اتهامات أمريكية وتحفظ من ترامب
وعقب الهجوم، علّقت المنصة عمليات السحب، فيما اتهم مكتب التحقيقات الفيدرالي الأمريكي كوريا الشمالية بالوقوف وراء الاختراق، مرجحاً مسؤولية مجموعة القرصنة المعروفة باسم «تريدر ترايتور».
وأعاد الحادث تسليط الضوء على أساليب الهجمات السيبرانية المرتبطة بكوريا الشمالية، خصوصاً تلك التي تستهدف البنية التقنية والأنظمة الداخلية للمؤسسات المالية، أو تستغل نقاط الضعف البشرية والبرمجية للوصول إلى الأصول الرقمية.
وتشير طبيعة العملية، وفق تقديرات خبراء، إلى احتمال وجود تحضير مسبق ومعرفة دقيقة بالأنظمة المستهدفة، إذ إن تنفيذ تحويلات ضخمة خلال فترة زمنية قصيرة يتطلب تجاوز آليات الحماية والرقابة قبل اكتشاف الاختراق واحتوائه.
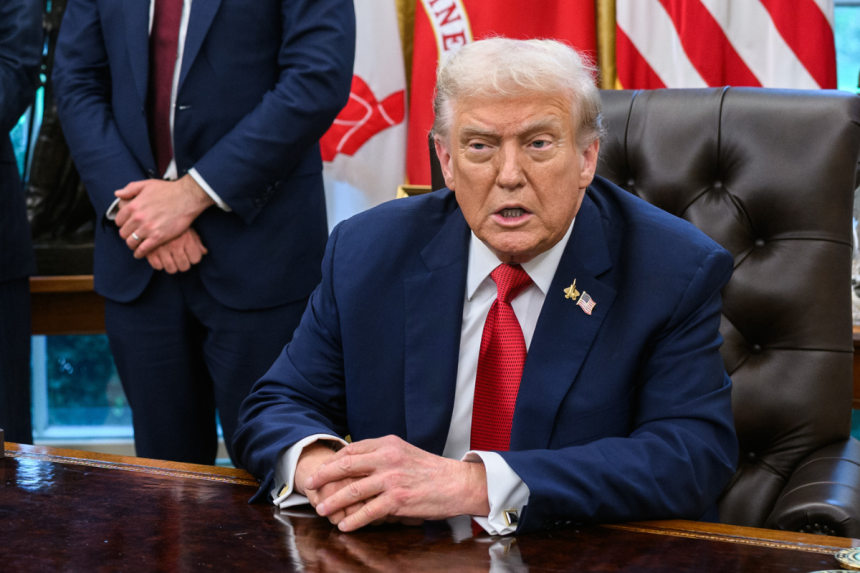
لكن الرئيس الأمريكي دونالد ترامب لم يتبنَّ الاتهام بصورة قاطعة، إذ قال للصحافيين مساء السبت إنه لا يعلم ما إذا كانت كوريا الشمالية مسؤولة عن الهجوم، مشيراً إلى أن الولايات المتحدة لا تزال تجمع المعلومات المتعلقة بالحادث.
سجل طويل من الهجمات
لا يُعد اختراق «باينانس» أول عملية كبرى تُنسب إلى مجموعات قرصنة كورية شمالية، إذ يرتبط نشاط «تريدر ترايتور» بشبكة «لازاروس»، التي تتهمها السلطات الأمريكية بتنفيذ هجمات إلكترونية استهدفت شركات ومؤسسات مالية حول العالم.
وبرز اسم «لازاروس» على نطاق واسع عام 2014، عندما اتهمتها الولايات المتحدة باختراق شركة «سوني بيكتشرز»، في حادثة ارتبطت بفيلم «ذا إنترفيو» الساخر من الزعيم الكوري الشمالي كيم جونغ أون.
ومنذ ذلك الحين، اتسع نطاق العمليات المنسوبة إلى الشبكة، ليشمل منصات تداول العملات المشفرة وشركات التكنولوجيا والمؤسسات المالية، مع تنويع أساليب الاختراق بين استغلال الثغرات التقنية والتلاعب بالموظفين والموردين للوصول إلى الأنظمة الحساسة.
وفي أبريل/نيسان 2022، نسبت السلطات الأمريكية إلى قراصنة كوريين شماليين سرقة نحو 620 مليون دولار من شبكة «رونين»، المرتبطة بلعبة «أكسي إنفينيتي». وبعد شهرين، سُرقت نحو 100 مليون دولار من جسر «هورايزون» التابع لشبكة «هارموني»، في عملية رُبطت أيضاً بمجموعات قرصنة كورية شمالية.
وفي مايو/أيار 2024، اتُهم قراصنة من كوريا الشمالية بسرقة نحو 308 ملايين دولار من منصة «دي إم إم بيتكوين» اليابانية. وكشفت التحقيقات عن استخدام أساليب احتيالية، من بينها انتحال صفة مسؤول توظيف للتواصل مع موظف لدى شركة تقدم برمجيات لإدارة المحافظ الرقمية، وإرسال برنامج خبيث إليه في صورة اختبار وظيفي.
وتوضح هذه الوقائع أن الهجمات لا تعتمد بالضرورة على اختراق مباشر للأنظمة، بل قد تبدأ باستهداف الأشخاص والشركات المتعاقدة مع المؤسسات المالية، قبل الوصول إلى المحافظ الرقمية والأصول التي تتحكم فيها.
العملات المشفرة وتمويل التسلح
تتجاوز تداعيات هذه العمليات الخسائر المالية التي تتكبدها منصات التداول، نظراً إلى المخاوف من توظيف الأموال المسروقة في تمويل أنشطة حكومية وبرامج تسلح تخضع لعقوبات دولية.
وتتهم واشنطن بيونغ يانغ باستخدام الهجمات الإلكترونية وسرقة العملات المشفرة وغسل الأموال للحصول على موارد مالية يصعب الوصول إليها عبر القنوات المصرفية التقليدية. ووفق تقييم الاستخبارات الأمريكية للتهديدات لعام 2026، بلغت قيمة سرقات العملات المشفرة المنسوبة إلى كوريا الشمالية نحو ملياري دولار خلال عام 2025 وحده، وهي أموال قالت إن النظام يمكن أن يستخدمها لدعم أولوياته، بما فيها تطوير قدراته العسكرية الاستراتيجية.
وتوفر العملات الرقمية، بحكم طبيعة تداولها عبر شبكات متعددة، فرصاً أمام الجهات التي تستولي عليها لمحاولة نقلها وإخفاء مصدرها، عبر خدمات خلط العملات ومنصات التبادل المختلفة. غير أن تتبع هذه التحويلات يظل ممكناً في كثير من الحالات، ما يجعل عمليات غسل الأصول الرقمية مجالاً متزايد الأهمية بالنسبة إلى أجهزة إنفاذ القانون والجهات الرقابية.
جبهة جديدة في صراع العقوبات
تواجه كوريا الشمالية منذ سنوات عقوبات أمريكية ودولية بسبب برامجها النووية والصاروخية، فيما تسعى واشنطن إلى الحد من قدرتها على توفير التمويل والتكنولوجيا اللازمة لتطوير تلك البرامج.
وفي ظل القيود المفروضة على تعاملاتها المالية، أصبحت الهجمات الإلكترونية وسرقة الأصول الرقمية، وفق اتهامات أمريكية، إحدى الوسائل التي تستخدمها بيونغ يانغ للحصول على موارد خارج القنوات التقليدية.
وبذلك، لم تعد المواجهة بين واشنطن وبيونغ يانغ تقتصر على الردع العسكري والضغط الاقتصادي، بل امتدت إلى الفضاء الرقمي، حيث يمكن لهجوم إلكتروني واحد أن يستهدف مؤسسات عابرة للحدود ويهدد أصولاً مالية ضخمة. ويضع هذا التحول الولايات المتحدة أمام معضلة تتعلق بكيفية مواجهة نشاط سيبراني يصعب احتواؤه بالوسائل التقليدية، من دون أن يتحول كل اختراق جديد إلى أزمة أوسع في النظام المالي الرقمي.

أبرز العناوين ذات الصلة:
الولايات المتحدة كوريا الشمالية العقوبات الاقتصادية العملات المشفرة والأمن السيبراني بيونغ يانغ القرصنة الإلكترونية منصة باينانس العملات المشفرة الرئيس الأمريكي دونالد ترامب العقوبات الدولية